KI-Penetrationstest: Angreifen lassen, bevor es andere tun.
Angreifer setzen KI ein, um Websites automatisiert nach Schwachstellen abzusuchen. Wir drehen das um: Unsere KI-Agenten greifen Ihre Website, Ihren Shop oder Ihre Webanwendung kontrolliert an, mit Ihrer schriftlichen Freigabe. Jeder Befund wird von uns von Hand bestätigt und mit Nachweis, Bewertung und Lösung dokumentiert.
Was wir konkret tun
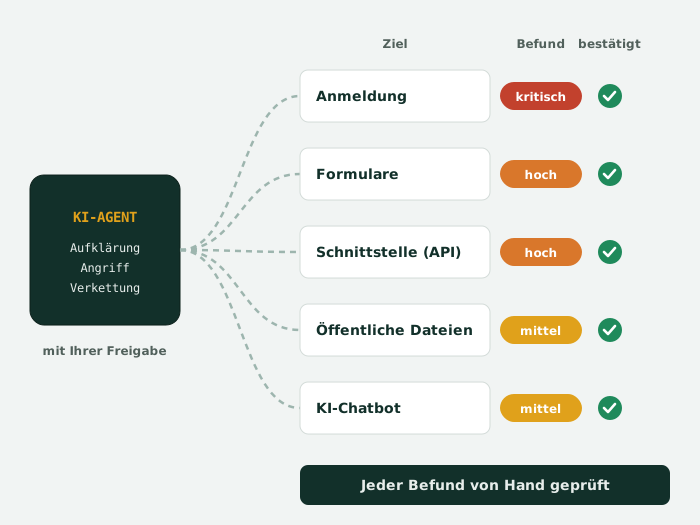
Ablauf einer KI-Angriffssimulation, von der Freigabe bis zum Nachtest.
- Umfang und Regeln schriftlich festlegen: Systeme, Zeitfenster, Benutzerrollen, Grenzen
- Aufklärung durch KI-Agenten: alles, was ein Angreifer von außen über Ihre Systeme herausfinden kann
- Automatisierte Angriffe in Tausenden Varianten auf Anmeldung, Formulare, Schnittstellen und Geschäftslogik
- Verketten kleiner Schwächen zu realen Angriffswegen, wie es ein erfahrener Angreifer tun würde
- Manuelle Bestätigung jedes Befunds durch uns, damit der Bericht keine Fehlalarme enthält
- Bericht mit Nachweis, Bewertung nach Dringlichkeit und konkreter Lösung je Befund
- Nachtest nach der Behebung, auf Wunsch Umsetzung der Maßnahmen durch uns
Was die KI-Agenten angreifen
| Aufklärung | Subdomains, offene Dienste, eingesetzte Software und Versionen, vergessene Test- und Admin-Seiten, öffentlich abrufbare Sicherungen, .git- und .env-Dateien. |
| Anmeldung und Rechte | Passwort-Raten, Umgehung der Anmeldung, Sitzungen und Cookies, Zugriff auf fremde Daten durch veränderte Adressen oder Kennungen, Rechteausweitung zwischen Benutzerrollen. |
| Eingaben und Formulare | SQL-Injection, Cross-Site-Scripting, Einschleusen von Befehlen, Datei-Uploads mit Schadcode, Missbrauch von Kontaktformularen für Spam und Phishing. |
| Schnittstellen (API) | Fehlende Prüfungen von Rechten und Eingaben, zu viele zurückgegebene Daten, fehlende Begrenzung von Anfragen, Schlüssel im Quelltext. |
| Geschäftslogik | Preise, Gutscheine und Mengen manipulieren, Bestellabläufe umgehen, Zahlungsschritte überspringen. |
| KI-Funktionen | Chatbots und KI-Assistenten: Prompt Injection, Abfluss interner Daten, unerlaubte Aktionen über angebundene Werkzeuge. |
| Server und Software | Bekannte Lücken in PHP, CMS, Plugins und Bibliotheken (z. B. PHP2Shell, wp2shell), unsichere Konfiguration, fehlende Sicherheitsheader. |
So bleibt der Test sicher
- Nur mit schriftlicher Beauftragung durch den Betreiber, mit festgelegten Systemen, Zeitfenster und Grenzen
- Bevorzugt auf einer Testkopie, auf Live-Systemen nur schonend und abgestimmt
- Keine Lastangriffe, kein Löschen, kein Abziehen von Daten über den Nachweis hinaus
- Hoster und Agentur werden auf Wunsch vorab informiert
- Bei kritischem Fund sofortiger Anruf und Unterbrechung des Tests
- Alle Testdaten werden nach Abschluss gelöscht
Preise und Leistungsumfang
Richtwerte netto zzgl. gesetzlicher Umsatzsteuer. Verbindlich ist der Festpreis aus unserem schriftlichen Angebot.
| KI-Angriffssimulation Website oder Shop Eine Domain mit CMS oder Shop, öffentliche Bereiche und Kundenkonto, Bericht und Nachtest | 1.490–3.900 € |
| KI-Angriffssimulation Webanwendung Mehrere Benutzerrollen, Schnittstellen (API), Geschäftslogik, KI-Funktionen | ab 3.900 € |
| Nachtest nach Behebung Alle kritischen und hohen Befunde erneut geprüft | inklusive |
| Behebung der Befunde Oder Festpreis nach Bericht | 45–60 € / Stunde |
Was Sie davon haben
So gehen wir vor
- FreigabeUmfang, Zeitfenster und Grenzen schriftlich.
- AufklärungKI-Agenten erfassen die Angriffsfläche.
- AngriffKontrollierte Angriffe, laufend überwacht.
- BerichtBefunde bestätigt, bewertet, mit Lösung.
- NachtestBehebung erneut geprüft.
Häufige Fragen
Was ist der Unterschied zum Sicherheitsaudit?
Das Audit prüft Konfiguration, Software-Stände und bekannte Lücken. Die KI-Angriffssimulation geht weiter: KI-Agenten verhalten sich wie ein Angreifer, verketten kleine Schwächen zu einem echten Angriffsweg und prüfen, ob sich eine Lücke tatsächlich ausnutzen lässt. Jeder Befund wird von uns von Hand bestätigt.
Ist das gefährlich für unseren laufenden Betrieb?
Nein, wenn es sauber geplant ist. Wir testen bevorzugt auf einer Testkopie, legen Zeitfenster und Grenzen schriftlich fest und verzichten auf Lastangriffe und das Löschen oder Abziehen von Daten. Bei einem kritischen Fund stoppen wir und rufen Sie sofort an.
Warum mit KI?
Angreifer nutzen KI bereits, um Websites massenhaft und gezielt nach Schwachstellen zu durchsuchen. Mit denselben Methoden finden wir Lücken schneller und gründlicher als mit Werkzeugen, die nur bekannte Muster abfragen. Die Bewertung und die Empfehlungen kommen von Menschen.
Prüfen Sie auch unseren KI-Chatbot?
Ja. Chatbots und KI-Funktionen auf Websites lassen sich oft über manipulierte Eingaben dazu bringen, interne Daten preiszugeben oder Aktionen auszuführen (Prompt Injection). Das ist ein eigener Prüfbereich der Angriffssimulation.
Wird der Bericht für Zertifizierungen anerkannt?
Für ISO 27001, TISAX oder Vorgaben von Versicherungen klären wir vorab mit Ihnen, welche Anforderungen an den Prüfbericht gestellt werden. Einen formalen Test durch einen akkreditierten Prüfer ersetzt die Angriffssimulation nicht.
Was kostet die KI-Angriffssimulation?
Für eine Website oder einen Shop 1.490 bis 3.900 € netto, für eine Webanwendung mit Schnittstellen und mehreren Benutzerrollen ab 3.900 €. Der Nachtest nach Behebung ist enthalten. Den Festpreis nennen wir nach Festlegung des Umfangs.
Angriffssimulation anfragen
Nennen Sie uns die Adresse Ihrer Website oder Anwendung, das System und ob es Kundenkonten oder Schnittstellen gibt. Sie erhalten einen Vorschlag für Umfang und Festpreis.
Telefonisch: 030 417 17370
Beschreiben Sie kurz, was Sie vorhaben. Wir melden uns mit einer konkreten Einschätzung.
Danziger Straße 78a
10405 Berlin
Berlin-Prenzlauer Berg